安装 ElasticSearch 7.10.1
下载安装包
我们在es的官网上可以找到ES软件的下载地址,我放到下面:
LINUX: elasticsearch-7.10.1-linux-x86_64.tar.gz
MACOS: elasticsearch-7.10.1-darwin-x86_64.tar.gz
Windows: elasticsearch-7.10.1-windows-x86_64.zip
ps: 我试了下好像需要 科学上网 。 你可以可以通过公众号中 回复 es-系统名称 就可以获取到对应的下载连接了。下拉到底哦~
解压安装包
## Linux:
tar -xvf elasticsearch-7.10.1-linux-x86_64.tar.gz

## macOS:
tar -xvf elasticsearch-7.10.1-darwin-x86_64.tar.gz

## Windows PowerShell:
Expand-Archive elasticsearch-7.10.1-windows-x86_64.zip
启动 ElasticSearch
## Linux and macOS:
cd elasticsearch-7.10.1/bin
./elasticsearch

## Windows:
cd elasticsearch-7.10.1\bin
.\elasticsearch.bat这样就启动了单实例的ElasticSearch了。默认端口是 9200。
我们可以在浏览器上访问 : http://localhost:9200 查看 ES 情况。
{
name: "bjhldeMacBook-Pro.local",
cluster_name: "elasticsearch",
cluster_uuid: "nAay2-T3STS8BVc3-OkOaw",
version: {
number: "7.10.1",
build_flavor: "default",
build_type: "tar",
build_hash: "1c34507e66d7db1211f66f3513706fdf548736aa",
build_date: "2020-12-05T01:00:33.671820Z",
build_snapshot: false,
lucene_version: "8.7.0",
minimum_wire_compatibility_version: "6.8.0",
minimum_index_compatibility_version: "6.0.0-beta1"
},
tagline: "You Know, for Search"
}
也可以通过 http://localhost:9200/_cat/health?v 查看集群运行情况。
如果想启动多个ElasticSearch实例,搭建起ES集群,就需要每个实例指定单独的数据文件地址和日志文件地址。
## Linux and macOS:
./elasticsearch -Epath.data=data2 -Epath.logs=log2
./elasticsearch -Epath.data=data3 -Epath.logs=log3

## Windows:
.\elasticsearch.bat -E path.data=data2 -E path.logs=log2
.\elasticsearch.bat -E path.data=data3 -E path.logs=log3
安装 Kibana
Kibana是一个开源的分析和可视化平台。使用Kibana来探索你的Elasticsearch数据,然后建立漂亮的可视化和仪表板。
Kibana具有管理弹性栈的UI。管理您的安全设置,分配用户角色,拍摄快照,卷起您的数据,以及更多,都从一个Kibana UI的便利。
Elastic栈解决方案的集中式中心。从日志分析到文档发现.
Mac or linux
下载 kibana 安装包
curl -O https://artifacts.elastic.co/downloads/kibana/kibana-7.10.1-darwin-x86_64.tar.gz
curl https://artifacts.elastic.co/downloads/kibana/kibana-7.10.1-darwin-x86_64.tar.gz.sha512 | shasum -a 512 -c -
tar -xzf kibana-7.10.1-darwin-x86_64.tar.gz
cd kibana-7.10.1-darwin-x86_64/
启动 kibana
./bin/kibanaWindows
下载
点击链接 https://artifacts.elastic.co/downloads/kibana/kibana-7.10.1-windows-x86_64.zip 下载kibana 后,解压文件。
启动
.\bin\kibana.bat验证
访问 localhost:5601 页面,就可以访问 kibana 的页面了.
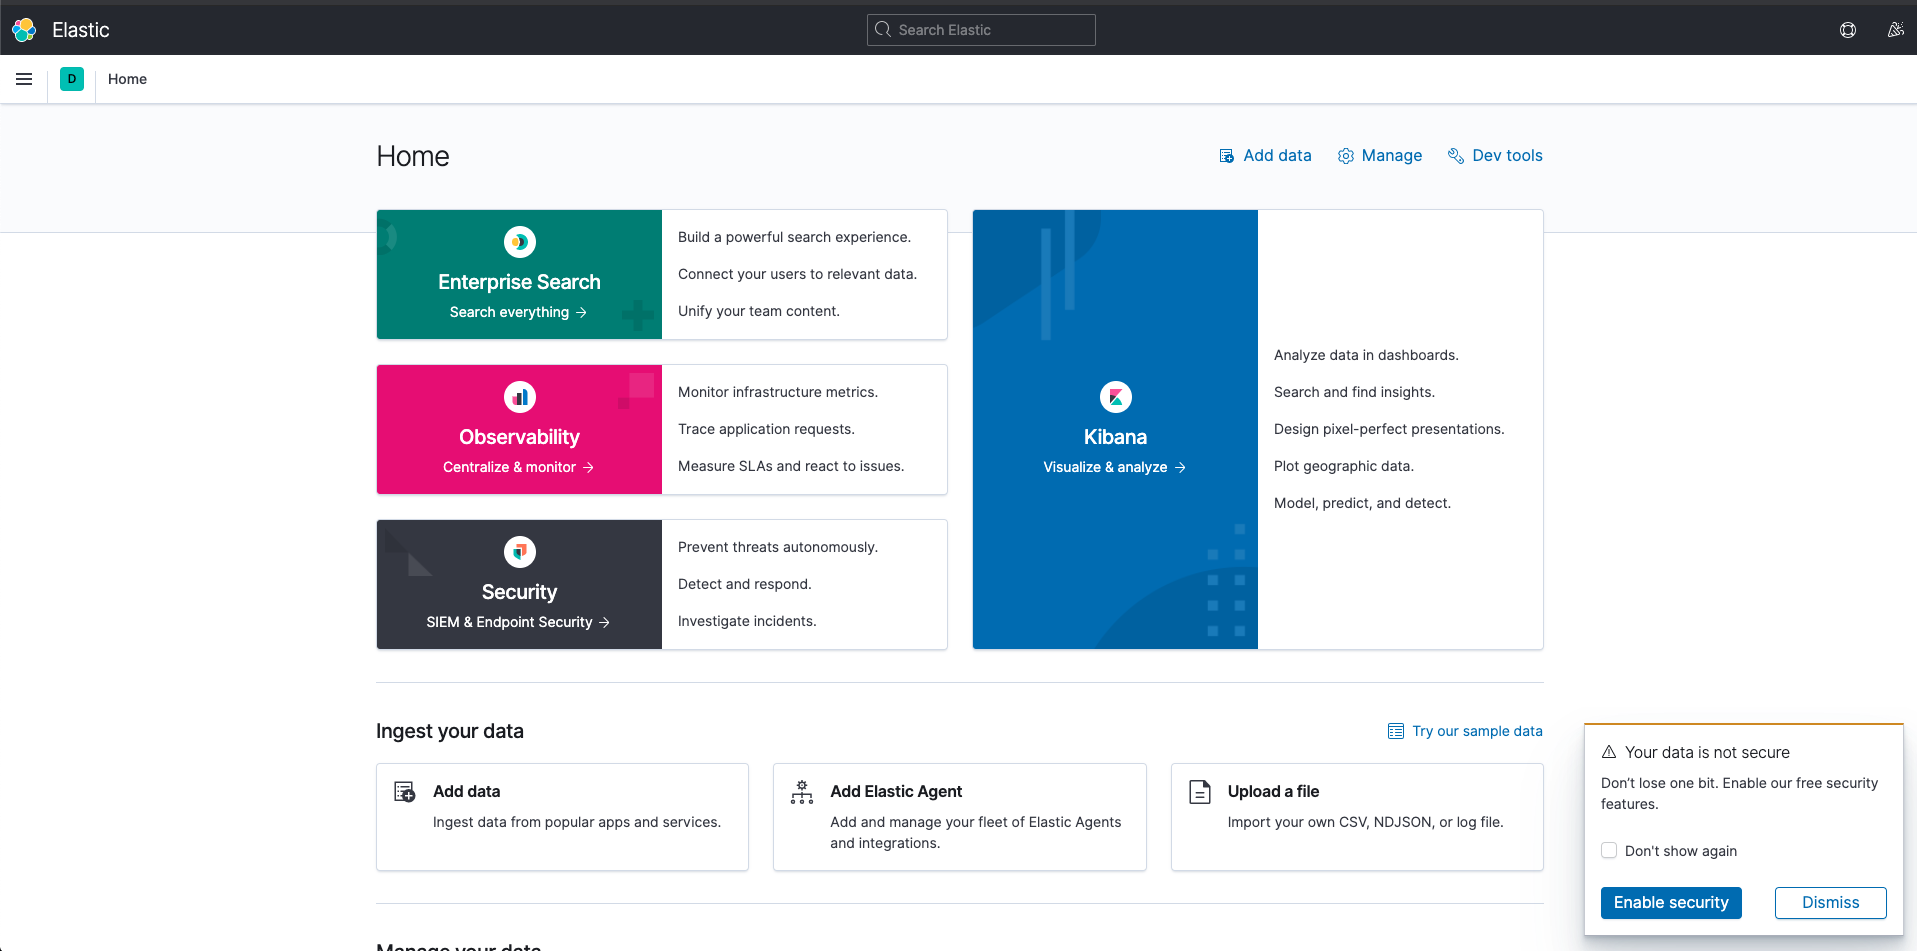
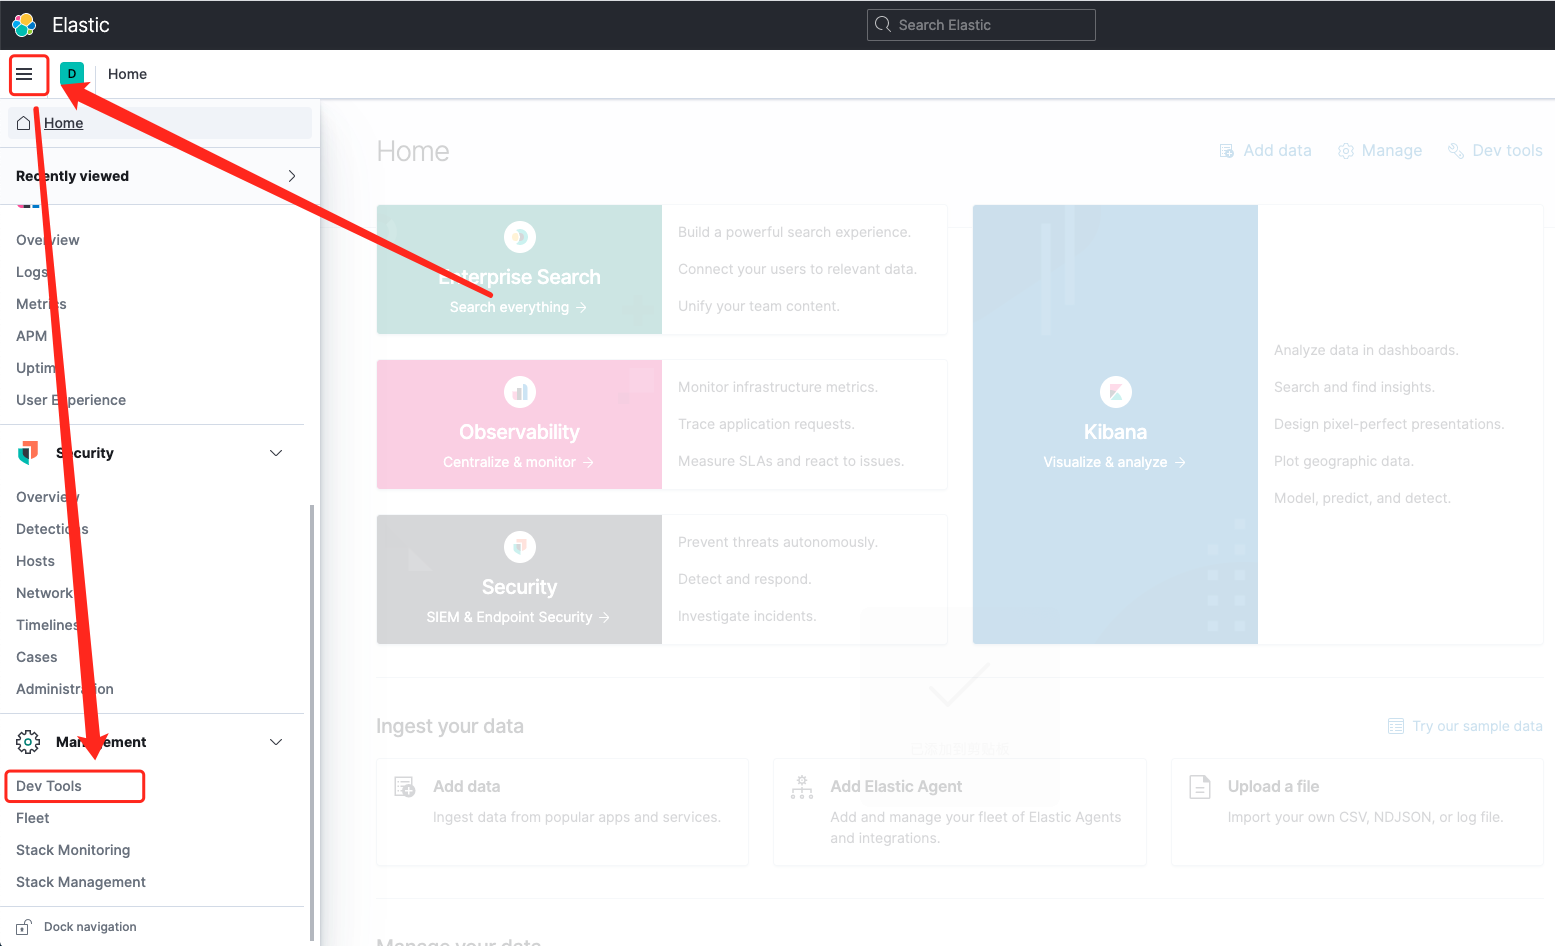
我们接下来的学习,主要是依赖kibana的 devTool 功能。因为 devTools 给我们提供建非常方便的 Rest API 调用方式。
安装 logstash
Logstash是一个具有实时管道功能的开源数据收集引擎。Logstash可以动态地统一来自不同数据源的数据,并将数据规范化到您选择的目的地。为各种高级下游分析和可视化用例清理和民主化所有数据。虽然Logstash最初推动了日志收集方面的创新,但它的功能远远超出了这个用例。任何类型的事件都可以通过大量的输入、过滤和输出插件来丰富和转换,并且使用许多本地编解码器进一步简化了吸收过程。
下载
可以在 https://www.elastic.co/cn/downloads/logstash 页面上下载所需的 安装包。进行解压。
后面我们会专门介绍 logStash 的使用。 这里就不过多介绍了。
至此,我们了解了著名的 ELK 日志收集处理套装。
Beats
Beats是您作为代理安装在服务器上的开源数据发送者,用于将运营数据发送到Elasticsearch。其提供了数据审核,日志文件,云数据,可用性,系统日志,指标,网络流量,Windows事件记录等功能。Beats可以将数据直接发送到Elasticsearch或通过Logstash发送,您可以在此处进一步处理和增强数据,然后再在Kibana中进行可视化。
beats 为不同的功能,提供了不同的组件,可以根据自己的需求,安装特定的产品,这里不多介绍。
其他
除了 ElasticSearch, logStash, kibana, Beats 之外,Elastic 还提供了其他的产品,比如:APM Server, ElasticSearch Hoop。 可以根据自己的兴趣进行学习。
在后面的一段时间里,我们常用到的是 ElasticSearch 和 Kibana .所以将这两个软件安装好就可以啦。
最后
期望与你一起遇见更好的自己